

La cuenta oficial de X del fabricante de billeteras de hardware Bitcoin, Coldcard, fue tomada el 11 de octubre de 2026. Los atacantes publicaron un anuncio falso en nombre de la marca, alegando una vulnerabilidad crítica en los modelos Mk4, Mk5 y Q. En la publicación, se pidió a los usuarios que movieran urgentemente sus activos, dirigiéndolos a una página de phishing. La publicación fue eliminada posteriormente.
La Crisis Anterior Hizo Más Creíble el Fraude
La efectividad de la advertencia falsa se debió a la sensibilidad creada por una grave crisis de seguridad que Coldcard experimentó a finales de julio. Debido a un error vinculante en el código del dispositivo, algunas billeteras se produjeron con baja entropía, utilizando un algoritmo de software vulnerable en lugar de un generador de números aleatorios real. Por lo tanto, los atacantes pudieron vaciar los activos en las direcciones con ataques de fuerza bruta sin necesidad de phishing.
La primera ola de robos comenzó el 30 de julio de 2026. Se estima que la pérdida total está entre 1.600 y 1.800 BTC. En ese momento, su valor monetario era de aproximadamente 100 a 130 millones de dólares. El incidente se registró como uno de los mayores casos de custodia individual del año.
El equipo de Coldcard declaró que no encontraron sesiones o accesos no autorizados en sus registros y que las credenciales usadas desde 2017 junto con el método de verificación de dos pasos offline permanecían seguras.
Los Atacantes Usaron Números de Actualización Reales
El fabricante de billeteras Coinkite publicó urgentemente las versiones 4.2.0 para Mk3, 5.6.0 para Mk4 y Mk5, y 1.5.0Q para el modelo Q tras el incidente de julio. Sin embargo, estas actualizaciones no aseguraban automáticamente las billeteras existentes. Los usuarios debían generar nuevas frases seed y trasladar manualmente sus activos a nuevas billeteras.
El intento de phishing del 11 de octubre imitó exactamente este proceso. Los atacantes, para parecer más creíbles, reutilizaron los mismos números de versión corregidos en la publicación falsa. Se entendió que el objetivo era que los usuarios en pánico trasladaran sus fondos a direcciones controladas por los atacantes.
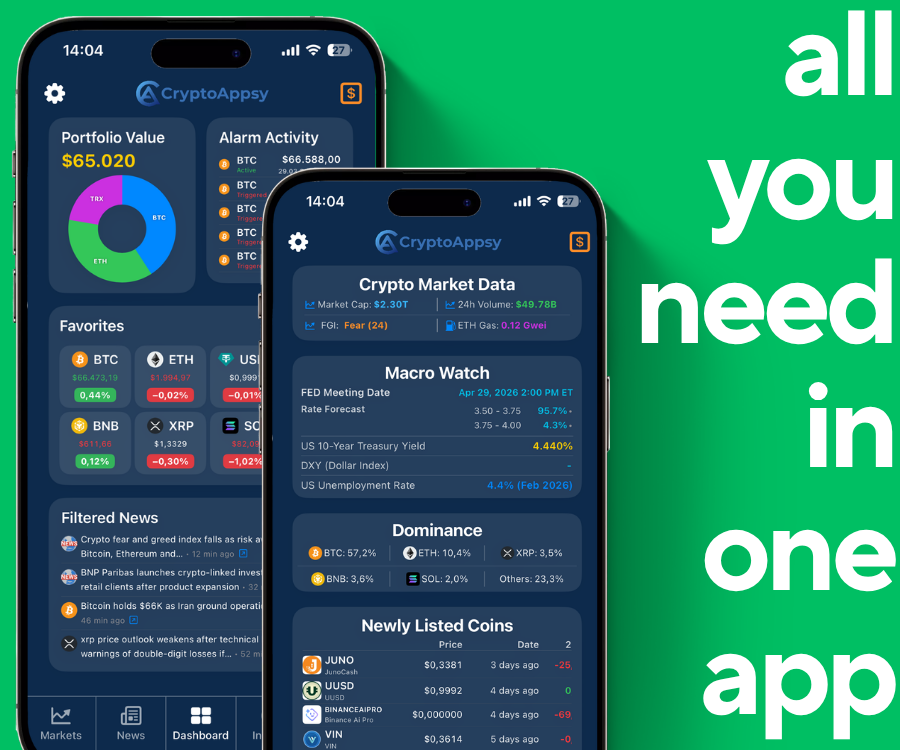
En estos períodos, el seguimiento de movimientos de precios, anuncios de seguridad y desarrollos técnicos críticos en una sola pantalla gana importancia. En un mercado donde una sola decisión de la Fed o la cotización repentina de un altcoin puede cambiarlo todo en segundos, cambiar entre diferentes aplicaciones para gráficos, noticias y seguimiento de portafolios les cuesta dinero a los inversores. Los traders inteligentes ahora se orientan hacia herramientas como CryptoAppsy, que reúne todo en una sola pantalla. Puedes gestionar gráficos instantáneos, alarmas de precios inteligentes, noticias especiales de tus monedas y datos macroeconómicos críticos sin siquiera crear una cuenta.
La Empresa Contactó con la Administración de X
Representantes de Coldcard informaron que no se encontró evidencia de que sus sistemas hubieran sido violados en el último incidente. La empresa estableció contacto oficial con el equipo de soporte de X solicitando una revisión urgente. La administración de Coldcard cree que el acceso no autorizado al compartir pudo haberse logrado mediante el acceso social a la red o mediante la superación de medidas de seguridad a través del panel de administración de la plataforma.
La empresa considera que el acceso no autorizado al compartir se logró mediante acceso a nivel de red social o a través del panel de administración.
Los desarrolladores también señalaron notificaciones de que algunos métodos para acceder a las herramientas internas de X se han puesto a la venta en mercados oscuros. Sin embargo, aún no se ha presentado evidencia independiente que confirme la conexión directa con el último incidente.
Según el panorama actual, el principal riesgo parece limitado a usuarios que, en pánico, introdujeron sus frases seed de 24 palabras en una falsa página equipada por los atacantes. Las declaraciones de la empresa indican que se apunta más a errores de usuario mediante ingeniería social que a un mecanismo de vaciado automático a nivel de cadena de bloques.