

La Unión Europea implementó nuevas obligaciones de ciberseguridad para empresas que desarrollan billeteras de criptomonedas de hardware y software. Según el anuncio de la Comisión Europea, la Ley de Resiliencia Cibernética, que entró en vigor el viernes, obliga a realizar una advertencia temprana en 24 horas cuando se detecte un error explotado activamente o una vulnerabilidad de seguridad crítica en los productos.
Se activó el nuevo calendario de notificaciones
Dentro del ámbito de la regulación, los fabricantes deben presentar una notificación inicial de vulnerabilidades graves en un plazo de 24 horas. Seguirá una notificación detallada en 72 horas. Una vez que las medidas correctivas o reductoras de riesgos estén listas, se debe entregar un informe final dentro de los 14 días. En casos graves, existe una obligación de informe adicional dentro de un mes.
La Comisión Europea anunció que las nuevas reglas de notificación buscan proteger mejor a los consumidores y empresas contra las amenazas cibernéticas.
Las reglas no se limitan solo a billeteras de criptomonedas. Todos los productos ofrecidos en el mercado de la Unión Europea con elementos digitales están incluidos en este marco. La regulación se destaca como parte de la estrategia de ciberseguridad más amplia de la Unión.
Hay multas de millones de euros por incumplimiento
Las empresas que no cumplan con las obligaciones establecidas en los artículos 13 y 14 de la ley podrían enfrentar multas administrativas de hasta 15 millones de euros o el 2.5% de su facturación anual global, según la sección de sanciones del borrador final. Se aplicará la cantidad que sea mayor.
En caso de proporcionar información incorrecta, incompleta o engañosa, las empresas podrían enfrentar multas administrativas adicionales de hasta 5 millones de euros.
Las recientes filtraciones de datos hicieron la regulación más crítica
Este paso se dio semanas después de que dos populares proveedores de billeteras de hardware revelaran violaciones en los datos de los usuarios. Estos eventos aumentaron la preocupación en la industria sobre los riesgos de phishing e ingeniería social.
Trezor anunció el 4 de septiembre que el número de usuarios en riesgo afectados por una violación de datos de origen ShipMonk aumentó de la estimación inicial de 14,000 a 67,000.
El miércoles, Trezor y BitBox advirtieron a sus usuarios respecto a correos electrónicos de phishing que parecían notificaciones de seguridad urgentes después de sospechosas violaciones en servicios de correo electrónico de terceros.
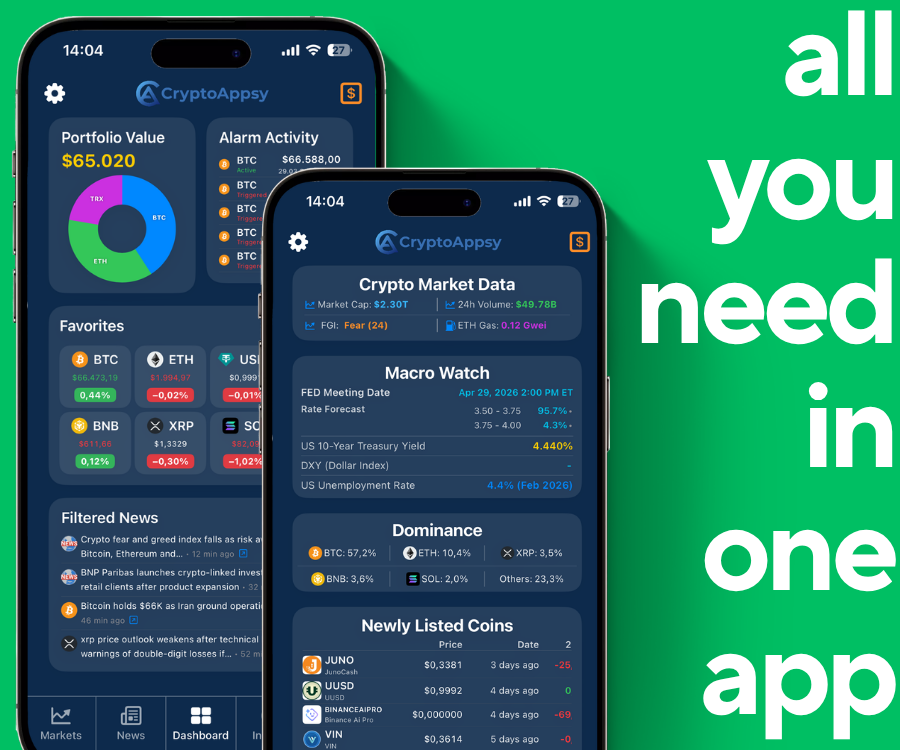
En junio, la red blockchain de capa 1 Zilliqa informó que una vulnerabilidad en la aplicación Zilliqa Ledger podría permitir a los atacantes recuperar claves privadas de los usuarios utilizando datos públicos en cadena. Estos eventos realzan la importancia de rastrear rápidamente las vulnerabilidades, especialmente en la infraestructura de billeteras. En un mercado donde una única decisión de la Fed o una lista repentina de altcoins pueden cambiar todo en segundos, navegar entre diferentes aplicaciones para gráficos, noticias y seguimiento de portafolios puede costar dinero a los inversores. Los traders inteligentes ahora se están inclinando hacia herramientas enfocadas en la privacidad como CryptoAppsy, que reúne todo en una sola pantalla. Puede gestionar gráficos en tiempo real, alertas de precios inteligentes, noticias específicas de su moneda y datos macroeconómicos críticos sin necesidad de crear una cuenta.